AI SEO · 9 min leestijd
Supabase RLS aan, Lovable-app toch open
Lovable zag de lekken, maar publiceren met open tabellen mag standaard. Wij testten Supabase RLS en bouwden een gratis check voor je eigen app.
“For every app Handelsblatt brought to our attention, our scans had already flagged those issues to the app creators.” Dat schreef Igor Andriushchenko, hoofd security bij Lovable, op 3 november op X. De scan van Lovable zag de lekken dus. De apps stonden toch live, met Supabase-databases waar Supabase RLS (row level security) de gegevens niet afschermde.
Dat kan, omdat de instelling die publiceren met kritieke bevindingen tegenhoudt bij Lovable standaard uit staat. Op elk abonnement van Lovable, ook de betaalde. En wie RLS heeft aangezet, is daarmee nog niet dicht. In onze eigen test waren vier tabellen met RLS aan gewoon leesbaar zonder login. De controles van Supabase zelf sloegen bij drie daarvan geen alarm.
Onderaan staat een gratis check die je in twee minuten op je eigen database draait. Eerst wat er is gevonden.
7.403 sites met open e-mailadressen, en wat dat getal niet bewijst
Het Duitse securitybureau Crissy Field zocht samen met Handelsblatt in Common Crawl naar Lovable-projecten, van december 2025 tot september 2026. Dat leverde 159.041 projecten op. 34.545 daarvan draaiden op Supabase, de database achter Lovable Cloud.
Bij 24.664 sites kwamen er al databaserecords mee zodra de pagina laadde, zonder login. Met extra leesverzoeken vonden de onderzoekers volgens hun rapport e-mailadressen in 10.560 tabellen op 7.403 sites. Dat is 30 procent.
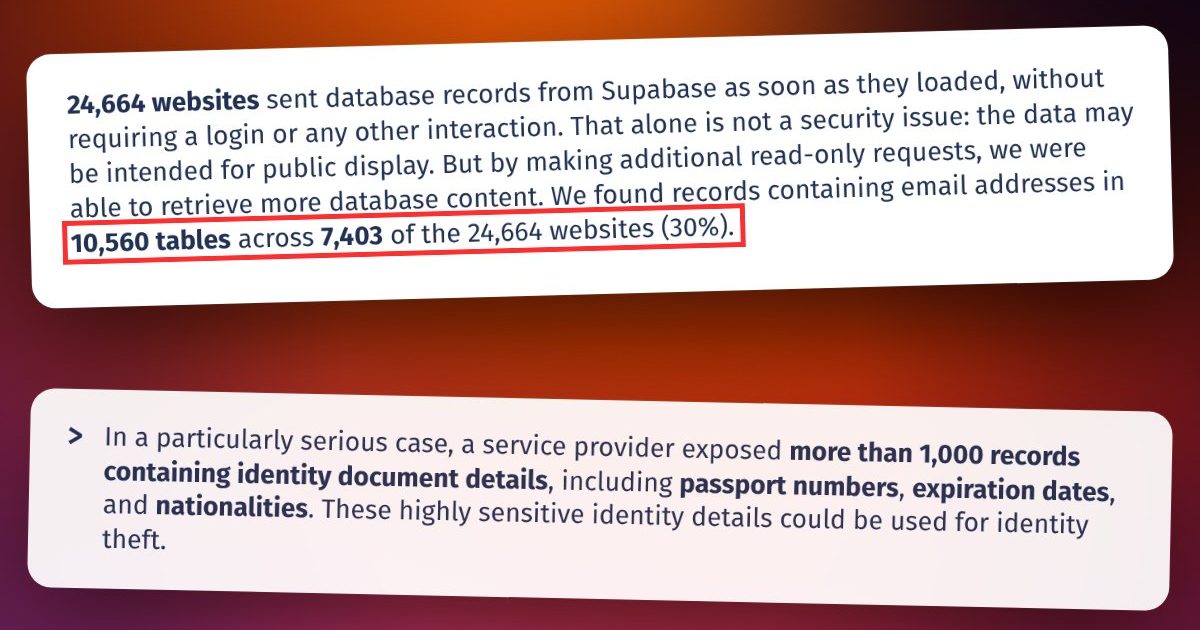
Die 30 procent is geen lekpercentage, en dat zegt Crissy Field zelf ook: “The 30% figure should therefore not be read as a confirmed data leak rate.” Een e-mailadres kan een openbaar contactadres zijn of testdata. De steekproef uit Common Crawl is ook niet representatief voor alle Lovable-apps.
De voorbeelden zijn wel concreet:
| Wat er openlag | Bij wie | Hoeveel |
|---|---|---|
| Namen, e-mail, geboortedatum, geslacht en chatberichten | een Duits lifestyleforum | 80.000+ profielen, 200.000+ berichten |
| Ticket- en maaltijdverkoop met betaalinformatie en ticketcodes | evenementen en restaurants | tienduizenden records |
| Paspoortnummer, vervaldatum, nationaliteit | één dienstverlener | 1.000+ records |
| AI-samenvattingen van interne mail over huurders | een vastgoedbeheerder | niet genoemd |
| Verstuurde mails naar het klantenbestand | één aanbieder | 280.000 |
Op X ging het rond als “200,000 chat messages”, alsof dat over alle apps samen ging. In het rapport komen die berichten van één forum. Of iemand de gegevens heeft misbruikt, kon Crissy Field niet vaststellen.
Lovable zag het, de publiceerknop bleef gewoon werken
De scan bestaat echt. Volgens de documentatie van Lovable draait er bij elke publicatie automatisch een Quick scan. Die zoekt onder meer naar tabellen zonder toegangscontrole per rij en naar “access rules that let everyone through”. Precies het soort lek uit het rapport.
Maar of je met open bevindingen toch kunt publiceren, hangt af van één instelling. Op de pagina over privacy en security staat het zwart op wit:
| Instelling | Wat Lovable schrijft |
|---|---|
| Block publishing with critical issues | “Available on: All plans” |
| Standaardwaarde | “Disabled, except on new Enterprise workspaces that Lovable creates” |
| Als hij uit staat | “projects can be published regardless of critical findings, although the publish dialog still surfaces them as security warnings” |
| Advies van Lovable zelf | “We recommend enabling this on every workspace” |
Lovable raadt dus zelf aan om hem aan te zetten, en zet hem zelf alleen aan voor nieuwe Enterprise-workspaces. Wie zonder programmeerkennis bouwt, ziet een waarschuwing en klikt op publiceren. Dat is geen domheid. Lovable belooft juist dat je geen code hoeft te snappen.
Het doet denken aan de Google-campagnes die Lovable sinds oktober lanceert: die starten volgens de eigen docs normaal gesproken meteen actief. Geld uitgeven staat standaard aan, de rem op een lek staat standaard uit.
Is je tabel dicht als Supabase RLS aan staat?
Nee, en dat hebben we nagemeten. RLS is een slot per tabel. Het slot doet pas iets met een regel erbij die zegt wie mag lezen. Staat in die regel using (true), dan mag iedereen lezen, ook als RLS aan staat.
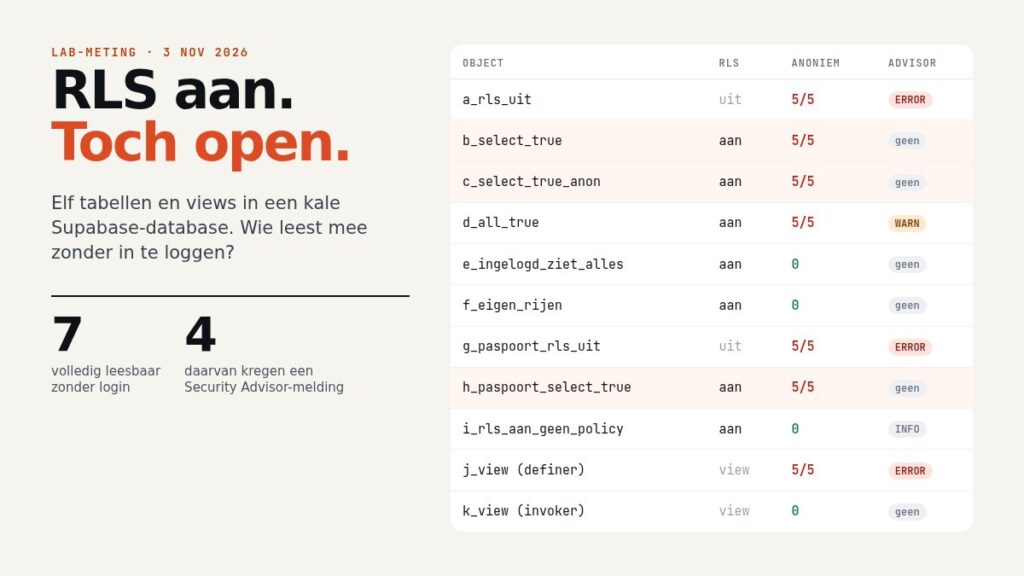
Op 3 november zetten we een lege Supabase-database op (image supabase/postgres 17.11, lokaal, alleen nepdata zoals klant1@example.com). Daarin elf tabellen en views met de instellingen die je in Lovable-apps tegenkomt. Daarna lazen we als de rol anon, de rol van een bezoeker die niet is ingelogd. Tot slot draaiden we splinter, de controles achter de Security Advisor in het Supabase-dashboard, in de versie van 29 september 2026.
| Object | Zonder login | Advisor | Instelling |
|---|---|---|---|
| a | 5 van 5 | ERROR | RLS uit |
| b | 5 van 5 | geen melding | RLS aan, select using (true) |
| c | 5 van 5 | geen melding | RLS aan, select voor anon using (true) |
| d | 5 van 5 | WARN | RLS aan, alles mag using (true) |
| e | 0 (ingelogd: 5 van 5) | geen melding | RLS aan, elk ingelogd account leest alles |
| f | 0 | geen melding | RLS aan, alleen eigen rijen |
| g | 5 van 5 | ERROR (2x) | RLS uit, kolom passport_number |
| h | 5 van 5 | geen melding | RLS aan, select using (true), kolom passport_number |
| i | 0 | INFO | RLS aan, geen regel |
| j | 5 van 5 | ERROR | view op h zonder security_invoker |
| k | 0 | geen melding | view op f met security_invoker |
Zeven objecten waren volledig leesbaar zonder login. Bij drie daarvan bleef de Advisor stil: b, c en h. Tabel h had paspoortnummers en RLS aan. Precies de combinatie uit het rapport.
Dat is geen bug. In de broncode van splinter staat letterlijk waarom: “SELECT with (true) is often intentional and documented, so we only flag UPDATE/DELETE”. Een tabel met blogposts hoort ook gewoon leesbaar te zijn. Alleen weet de Advisor niet of jouw tabel blogposts bevat of paspoorten. Tabel e is net zo verraderlijk: dicht voor bezoekers, maar wie een gratis account maakt, leest alles.
Eén ding hebben we niet kunnen testen: de Quick scan van Lovable zelf. Die belooft juist regels te vinden die iedereen doorlaten. Werkt je app op Lovable Cloud, dan heb je die scan. Koppel je een eigen Supabase-project, dan kijk je in het Supabase-dashboard. De versie van de Advisor-controles die wij draaiden, miste dit geval.
Check je eigen tabellen met deze query
De query hieronder leest alleen de beschrijving van je database: welke tabellen er zijn, of RLS aan staat, welke regels er gelden en welke kolommen op persoonsgegevens lijken. Hij leest geen rijen uit je tabellen en verandert niets. De uitslag verwerkt je browser. Er gaat niets naar ons.
Stap 1
Kopieer de query
Open in Lovable je project, dan More → Database → Manage → SQL editor. Heb je een eigen Supabase-project, open dan de SQL Editor in het Supabase-dashboard.
Stap 2
Plak de uitkomst
Draai de query, selecteer de hele resultaattabel en kopieer hem. CSV, JSON of gewoon geselecteerde tekst werkt allemaal, zolang de kolom code erbij zit.
Alles blijft in je browser. Deze pagina verstuurt en bewaart niets van wat je plakt.
Rood betekent: iedereen met het adres van je project leest deze tabel. Dat adres en de publieke sleutel staan in de code van elke Lovable-app met een database, dat is normaal. Hoort de tabel openbaar te zijn, zoals producten of blogposts, dan is rood prima. Staan er klantgegevens in, dan niet. Bij elke rode tabel geeft de check een opdracht die je in de Lovable-chat plakt.
De check herkent een regel die altijd waar is aan true of 1 = 1. Een slimmer omweggetje ziet hij niet. Oranje en geel betekent dus: zelf even nalezen bij More → Database → Manage → Policies.
Iedereen mag lezen is niet altijd fout
Ons lab is geen echte app. Elf tabellen met nepdata laten zien hoe de regels werken, niet hoeveel echte apps zo openstaan. Dat getal hebben we niet, en we hebben bewust geen enkele app van een ander aangeraakt, ook niet om alleen te tellen.
Crissy Field verkoopt zelf security-assessments. Hun rapport sluit af met “Automated checks are no substitute for a professional security assessment.” Dat klopt, maar het is ook hun verdienmodel. En wij zijn een SEO-bureau, geen pentesters. Onze check vindt de meest voorkomende fout, geen fout in je logica of in een edge function.
Branchebreed is een te makkelijk antwoord
Lovable zei volgens Int Cyber Digest tegen Handelsblatt dat het probleem branchebreed is. Dat klopt deels. SupaExplorer scande in januari 20.000 indie-apps en vond bij 11 procent gelekte Supabase-sleutels, niet alleen bij Lovable. Xyborg, die daar toen over schreef, reageerde nu: “yes, this is an industry-wide issue. But at this point, platforms should be doing better.”
Maar dit is niet nieuw voor Lovable. In maart 2025 vond Matt Palmer 303 open endpoints in 170 van 1.645 gescande Lovable-projecten. Dat werd CVE-2025-48757. Anderhalf jaar later bestaat er een scan en een blokkeerknop. Die knop staat alleen nog steeds uit, behalve bij nieuwe Enterprise-klanten. Dat is een keuze.
De voorwaarden van Lovable leggen de verantwoordelijkheid voor de app en de data bij de klant, merkte Int Cyber Digest op. Juridisch kan dat. Maar wie een platform verkoopt aan mensen die geen code lezen, kan moeilijk volhouden dat zij een SQL-regel hadden moeten controleren. De bouwer blijft wel degene die de gegevens van zijn klanten verwerkt. Daar kom je niet onderuit door naar Lovable te wijzen.
Lekt jouw app, dan heb je 72 uur
Een tabel met klantgegevens die iedereen kan lezen, kan een datalek zijn. De Autoriteit Persoonsgegevens omschrijft dat als “toegang tot persoonsgegevens zonder dat dit mag of zonder dat dit de bedoeling is”. Of jouw open tabel daaronder valt, hangt af van wat erin staat en wie erbij kon.
Dan kan je verplicht zijn het lek binnen 72 uur te melden bij de AP. Of dat moet, hangt af van het risico voor de mensen in je tabel. Paspoortnummers zijn een ander verhaal dan een nieuwsbrieflijst. Dicht de tabel eerst, leg vast wat erin stond en sinds wanneer, en lees dan de stappen van de AP na.
Zet de blokkade aan voor je volgende publicatie
Eén ding dat vandaag kan, ook zonder de check: zet bij Lovable de blokkade op kritieke bevindingen aan. Dan gaat er geen versie meer live met een kritieke bevinding uit de Quick scan. Of een tabel die iedereen mag lezen bij Lovable als kritiek telt, hebben we niet kunnen nagaan. Draai de check hierboven dus ook.
- Open je workspace in Lovable en ga naar Workspace settings.
- Kies Security, dan Privacy & security.
- Zet Block publishing with critical issues aan.
Het kost je niets en het werkt op elk abonnement. Daarna draai je de check hierboven voor wat al live staat. Voor de techniek die Google ziet, zoals crawl en indexering, is er een aparte Lovable SEO-audittool.
Gaat de standaard om?
Andriushchenko schreef er ook bij: “Lovable already supports fixing many of them automatically.” Dat maakt de vraag scherper. Als de oplossing er is en de scan het lek ziet, waarom mag de app dan standaard live? Zolang die ene instelling bij nieuwe workspaces op uit blijft, blijft de volgende telling van Crissy Field of iemand anders ongeveer hetzelfde uitvallen.
Bouw je met Lovable en wil je weten wat er nog meer onder de motorkap zit? Lees wat Lovable precies is en hoe Lovable Cloud werkt. Voor vindbaarheid in Google is er Lovable SEO.